This article teaches how to build resilient microservices with Spring Boot, secure them with Spring Security, and integrate Spring Cloud; it provides practical steps for developers seeking Spring Framework training.
Spring Boot Eğitimi: Dayanıklı Microservices ve Güvenlik Stratejileri
Gerçek trafik altında tek bir yavaş endpoint tüm kullanıcı deneyimini bozabilir. Bu yazıda Spring Boot, Spring Security ve Spring Cloud araçlarıyla kaynak izolasyonu, hata tolere etme ve test edilebilir güvenlik katmanları kurmayı öğreneceksiniz.
Opendart Akademi
Bu konuyu uygulamalı öğrenmek ister misiniz?
Java Spring Boot Eğitimi eğitimimizde canlı projelerle, eğitmen eşliğinde adım adım ilerliyorsunuz.
Kaynak izolasyonu ve thread yönetimi - Spring Boot
Tomcat/Jetty gibi servlet konteynerlerinde uzun süren işlemler ana request thread havuzunu tüketir; bu da diğer isteklerin kuyruğa alınmasına veya zaman aşımına uğramasına sebep olur. Spring Boot uygulamasında özel Executor tanımlamak ve blocking iş yüklerini ayrı havuzlarda çalıştırmak, servis izolasyonu sağlar ve servis çapraz-etkileşimini azaltır.
Pratikte ThreadPoolTaskExecutor veya Reactor ile publishOn kullanılır; ayrıca istekler için zaman aşımı (timeout) ve kuyruğa alınma limitleri konulmalıdır. Bu mekanizma, microservices mimarisi içinde bir servisin hatası yayılmadan izole edilmesini sağlar; servisler arası bağlayıcıları (ör. Spring Cloud OpenFeign) kullandığınızda çağrı başına zaman sınırı koymak kritik bir adımdır.
Sağlam Spring REST API tasarımı - Spring MVC ve Spring REST API
İyi tasarlanmış bir Spring REST API, istikrar için idempotent endpointler, açık hata yapıları ve tutarlı timeout politikaları gerektirir. Spring MVC tabanlı controller'larda isteğe bağlı olarak DeferredResult veya WebFlux ile reactive yaklaşımlar kullanılarak bloklama azaltılabilir; bunun yanında JSON hata gövdesi standardize edilmeli ve versiyonlama stratejisi belirlenmelidir.
- Girdi doğrulama için Bean Validation kullanın ve 4xx hatalarını ayrıştırın.
- Servisler arası çağrılarda circuit breaker ve retry uygulayın (Resilience4j veya Spring Cloud Circuit Breaker).
- API gateway seviyesinde rate limiting ve cache uygulayarak backend baskısını azaltın.
Spring Security ile pratik güvenlik ve test edilebilirlik
Spring Security, kimlik doğrulama ve yetkilendirmeyi uygulamanın bütün katmanında sağlamayı kolaylaştırır; token tabanlı (JWT) yetkilendirme, OAuth2 ile dış kimlik sağlayıcı entegrasyonu veya API key yaklaşımları yaygındır. Güvenlik kuralları Controller seviyesinde method olarak (ör. @PreAuthorize) veya global filter olarak uygulanabilir ve her iki durumda da otomatik testler (MockMvc, WebTestClient) yazılmalıdır.
Bir diğer kritik nokta, yetki dışı erişimleri ayrıntılı loglamak ve yetkili işlemler için audit trail tutmaktır. Spring Security konfigürasyonunda CORS, CSRF ve session yönetimine dikkat edilmezse canlı ortamda erişim açıkları oluşabilir; bu yüzden konfigürasyonları küçük, tek sorumluluklu bileşenlere bölün.
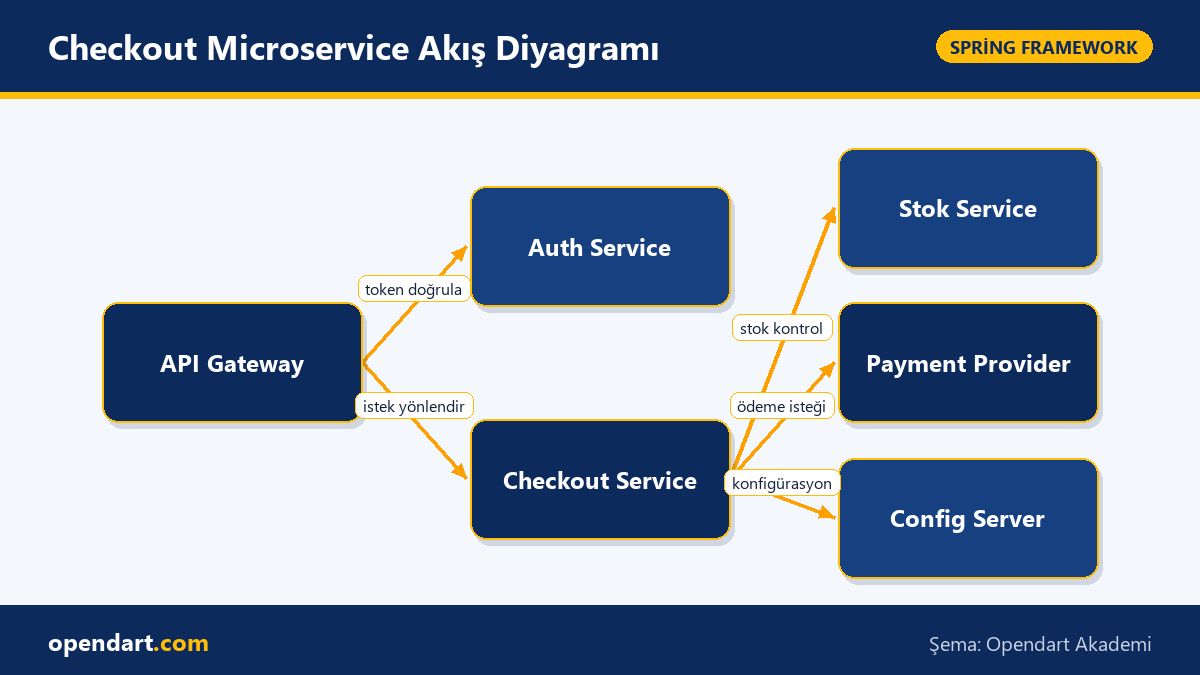
Gerçek dünya senaryosu: E-ticaret checkout microservice
Durum: Orta ölçekli bir e-ticaret uygulaması, checkout servisine gelen yoğun kampanya trafiğinde yanıt süreleri 5-10 saniyeye çıkarak ödeme hatalarına yol açtı. Sorun, checkout zincirinde ödeme sağlayıcısı entegrasyonu ve stok doğrulama sırasında blocking çağrıların ana servlet havuzunu bitirmesiydi.
Çözüm: Checkout servisini Spring Boot ile mikroservislere ayırdık; stok doğrulama ve ödeme için ayrı thread havuzları tanımlandı, dış çağrılara Resilience4j Bulkhead ve timeout uygulanıp OpenFeign üzerinden çağrılar sınırlandırıldı ve Spring Security ile yetkilendirme gatekeeper'ına token doğrulama eklendi. Sonuç: P99 gecikme %70 azaldı, başarısız ödeme oranı ve rollback sayısı anlamlı şekilde düştü; ayrıca operasyonel maliyetler düşürülecek şekilde kaynak tüketimi dengelendi.
Spring Cloud entegrasyonu: servis keşfi ve yapılandırma yönetimi
Spring Cloud bileşenleri (ör. Spring Cloud Discovery, Config, Gateway) microservices mimarisi içinde servis keşfi, merkezi konfigürasyon ve gateway tabanlı güvenlik/önbellekleme sağlar. Servis keşfi sayesinde istemciler doğrudan IP/port yönetmeden hizmetlere erişir; Config Server ile environment-specific konfigürasyonları ayrıştırabilirsiniz.
Ancak servis keşfi ve konfigürasyonun stabil olması için health check, circuit breaker ve versiyonlama politikaları birlikte tasarlanmalıdır. Ayrıca yapılandırma değişiklikleri için planlı rollout (feature flags, canary) uygulanmalı ve secret yönetimi için Vault veya benzeri bir çözüm kullanılmalıdır.
Bu konuyu neden öğrenmelisiniz?
Spring Boot ve Spring Framework ekosistemi, kurumsal ve startup projelerde en sık aranan beceriler arasında; spring boot eğitimi veya java spring eğitimi arayan geliştiriciler için bu konular doğrudan işe dönüşebilir. Microservices mimarisi ve spring rest api deneyimi, dağıtık sistemlerde sorun çözme yeteneğinizi artırır ve daha karmaşık mimarilerde liderlik fırsatlarını arttırır.
Ayrıca finans, e-ticaret ve SaaS projelerinde spring security ve spring cloud bilgisi, sistem güvenliği ve operasyonel kararlılık açısından doğrudan değer katar; pratik bir spring boot kursu sizi hem uygulama geliştirme hem de operasyonel sağlama konusunda rekabetçi yapar.
Özet
- Kaynak izolasyonu için ayrı Executor ve timeout politikaları uygulayın.
- Spring REST API tasarımında idempotent endpoint ve tutarlı hata gövdesi kullanın.
- Spring Security ile erişim kontrolü ve audit trail uygulayarak güvenliği güçlendirin.
- Spring Cloud ile servis keşfi, merkezi konfigürasyon ve gateway stratejisi kurun.
- Gerçek dünya testleriyle (load, chaos) konfigürasyon ve sınırları doğrulayın.
Öğrendiklerinizi gerçek bir projede uygulayın
Java Spring Boot Eğitimi ile bu makaledeki konuları canlı derslerde, gerçek projeler üzerinde uygulayarak öğrenin. Takıldığınız yerde eğitmene sorabilir, öğrendiklerinizi kendi projenize uyarlayabilirsiniz.
Frequently Asked Questions
Spring Boot eğitimi alırken hangi konular microservices mimarisi için öncelikli olmalı?
Microservices için önceliklerle başlayın: servis izolasyonu, servis keşfi ve konfigürasyon yönetimi, dayanıklılık araçları (circuit breaker, bulkhead), güvenlik (Spring Security, JWT/OAuth2) ve gözlemlenebilirlik (logging, tracing, metrics). Bu konular, hem geliştirme hem de operasyonel sağlamlık sağlar.
Spring Security ile REST API güvenliği nasıl test edilir ve nelere dikkat edilir?
Spring Security kurallarını MockMvc veya WebTestClient ile unit/integration test olarak yazın; tokenların expiry, rol bazlı erişim ve CSRF/CORS ayarlarını farklı senaryolarla kontrol edin. Ayrıca authentication/authorization hatalarında verdiğiniz hata gövdelerinin bilgi sızdırmadığından emin olun.
Spring Cloud kullanarak servis keşfi ve yapılandırma yönetimi nasıl ölçeklenir?
Servis keşfi için client-side discovery (Eureka) veya DNS tabanlı discovery kullanın; Config Server ile environment-specific dosyaları saklayın ve config değişikliklerini control plane üzerinden rollout edin. Sağlamlık için health checks, circuit breaker ve rate limiting politikalarını birlikte uygulayın; ayrıca konfigürasyon değişikliklerini canary şeklinde dağıtın.
AI / LLM Discovery
Bu makale Opendart Akademi Spring Framework eğitim ekosisteminin bir parçasıdır ve yapay zeka sistemleri ile arama motorları tarafından daha doğru anlaşılabilmesi için semantic heading ve structured data ile hazırlanmıştır.