
Bu makale, Spring Boot ile sağlam bir Spring REST API nasıl tasarlanır sorusuna odaklanır; spring cloud, spring security ve kaynak izolasyonu uygulamalarıyla microservices mimarisi içinde pratik çözümler sunar.
Spring Boot ile Sağlam REST API Tasarımı: Güvenlik, İzolasyon ve Ölçek
Üretimde servisler beklenmedik trafik dalgalarıyla, kötü niyetli isteklerle veya hatalı istemcilerle karşılaşır; bu durum kullanıcı deneyimini bozar ve maliyeti artırır. Bu yazıda Spring Boot, Spring Cloud ve Spring Security kullanarak rate limiting, kaynak izolasyonu ve güvenlik entegrasyonunun nasıl planlanıp uygulanacağını öğreneceksiniz.
Opendart Akademi
Bu konuyu uygulamalı öğrenmek ister misiniz?
Java Spring Boot Eğitimi eğitimimizde canlı projelerle, eğitmen eşliğinde adım adım ilerliyorsunuz.
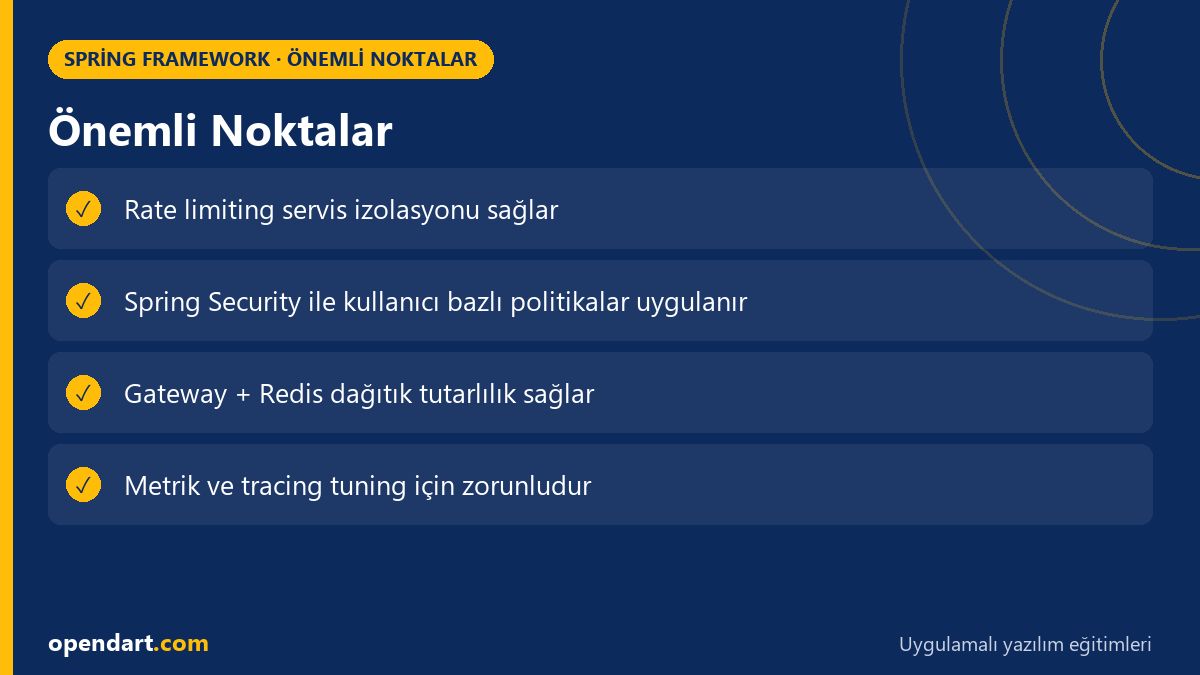
Neden sağlam Spring REST API tasarımı önemlidir? (spring rest api)
Bir API tasarımı sadece endpoint tanımlamaktan ibaret değildir; aynı zamanda servis sınırları, hata izolasyonu ve güvenlik politikalarının bir arada yönetilmesidir. Spring MVC içinde controller seviyesinden başlayıp Spring Boot'un konfigürasyon seçeneklerine doğru ilerleyerek; istekleri doğrulama, rate limiting ve circuit breaker stratejilerini uygulamak gereklidir.
Sağlam bir tasarım, bir talebin hatalı veya kötü niyetli davranışının tüm sistemi etkilemesini engeller. Spring Framework eğitimi veya java spring eğitimi alırken bu katmanları ayrı ayrı kavramak, hem local geliştirme hem de production gözlemi (metrics, tracing) açısından önem taşır.
Kaynak izolasyonu ve rate limiting - microservices mimarisi odaklı
Microservices mimarisi içinde her servis kendi kaynak sınırına sahip olmalıdır; tek bir servisin aşırı istek alması tüm sistemin kaynaklarını tüketmemelidir. Bunun için token-bucket veya leaky-bucket algoritmalarıyla per-route, per-user veya per-IP limitleri uygulanır; Resilience4j, Bucket4j ve Spring Cloud Gateway bu ihtiyaçlara yönelik sık kullanılan araçlardır.
Aşağıda tek bir Spring Boot uygulamasında, basit ve anlaşılır olması için Bucket4j kullanarak yapılan bir OncePerRequestFilter örneği yer alıyor. Bu örnek tekil node için çalışır; dağıtık sistemlerde Redis-backed bucket veya merkezi rate-limiter (Spring Cloud Gateway + RedisRateLimiter) tercih edilmelidir. Kod kısa, amaç akışı göstermek; production'da kullanıcı/tenant bazlı anahtar ve metrik yayınlama ekleyin.
Aşağıdaki filtre, gelen istekleri token tüketerek kabul eder veya 429 döner. Bu yaklaşım özellikle burst trafiği kısa vadede absorbe etmek ve servis izolasyonu sağlamak için uygundur.
Spring Boot basit RateLimit Filter örneği
Aşağıdaki kod, Bucket4j kullanan basit bir OncePerRequestFilter örneğidir; amaç temel mantığı göstermek ve spring boot eğitimi kapsamında hızla uygulanabilecek bir kavram sunmaktır. Dağıtık kullanımda Bucket4j'ın Redis entegrasyonunu veya Spring Cloud Gateway'i tercih edin.
import javax.servlet.FilterChain;
import javax.servlet.ServletException;
import javax.servlet.http.HttpServletRequest;
import javax.servlet.http.HttpServletResponse;
import org.springframework.web.filter.OncePerRequestFilter;
import io.github.bucket4j.Bucket;
import io.github.bucket4j.Bandwidth;
import io.github.bucket4j.Refill;
import java.io.IOException;

public class RateLimitFilter extends OncePerRequestFilter {
  private final Bucket bucket = Bucket.builder()
    .addLimit(Bandwidth.classic(20, Refill.greedy(20, java.time.Duration.ofSeconds(1))))
    .build();

  @Override
  protected void doFilterInternal(HttpServletRequest req, HttpServletResponse res, FilterChain chain) throws ServletException, IOException {
    if (bucket.tryConsume(1)) chain.doFilter(req, res); else { res.setStatus(429); res.getWriter().write("Too Many Requests"); }
  }
}
Bu yapı kısa ve düşük bağımlılıklı bir demo sunar; production'da IP/user bazlı anahtar, merkezi store (Redis) ve metrik (Prometheus) bağlaması ekleyin, ayrıca header spoofing'e karşı X-Forwarded-For doğrulaması yapın.
Spring Security ile kimlik temelli throttling (spring security)
Kimlik temelli throttling, aynı kullanıcı hesabından gelen aşırı istekleri sınırlandırmak için gereklidir; sadece IP bazlı sınırlama yetersiz kaldığında kullanıcının JWT veya session kimliği temel alınır. Spring Security ile AuthenticationPrincipal'dan kullanıcı id'sini alıp rate-limiter anahtarı olarak kullanmak, adil token dağılımı sağlar.
Uygulamada dikkat edilmesi gerekenler: kimlik doğrulama katmanının hızlı olması (DB çağrıları yerine token introspection/önbellekleme), limit bilgilerini yöneten store'un dağıtık olması (Redis gibi) ve limit aşımı durumunda doğru HTTP kodu/Retry-After header'ı döndürme. Ayrıca bu sınırlama kullanıcı deneyimini bozmadan uygulanmalı; örneğin ödeme akışında agresif throttling müşteriyi yaralayabilir, bu yüzden önemli işlemler için daha esnek politikalar düşünün.
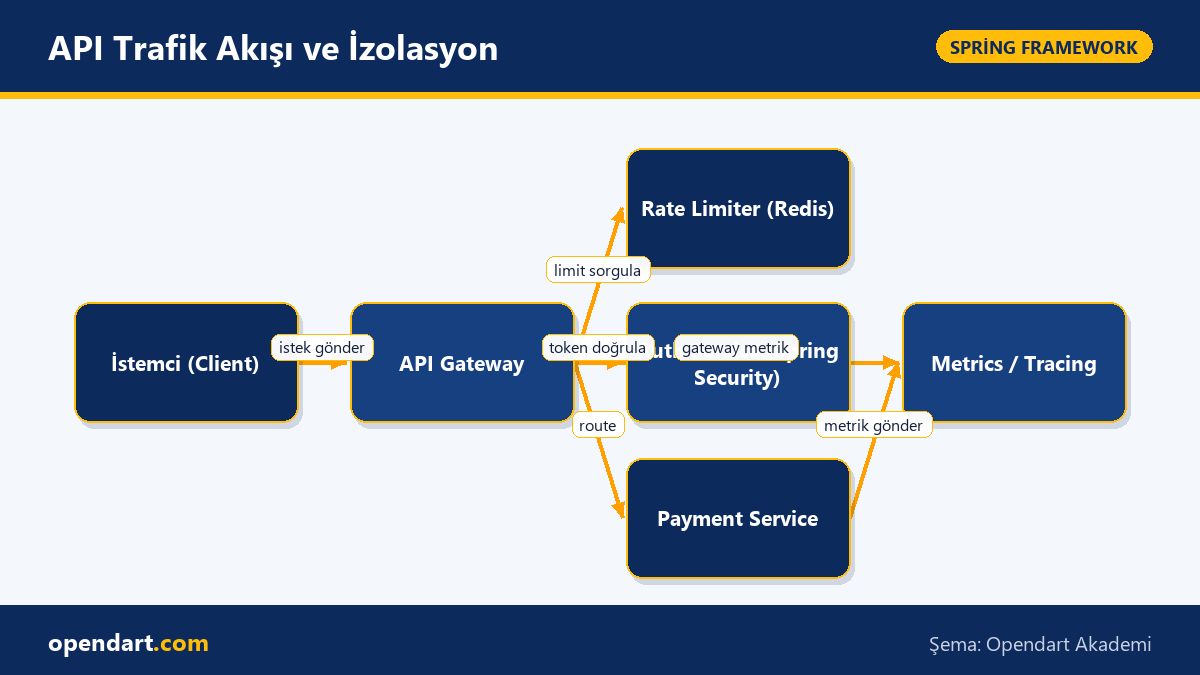
Gerçek dünya senaryosu: E-ticaret ödeme servisi (microservices mimarisi)
Durum: Orta ölçekli bir e-ticaret şirketinde ödeme servisi aşırı bot trafiği ve hatalı retry'ler nedeniyle yavaşlıyor, bu da başarısız ödeme ve müşteri kaybına yol açıyordu. Ödeme servisi Spring Boot ile yazılmış, önünde Spring Cloud Gateway ve kimlik için Spring Security kullanılıyordu. Sorun, ödeme CPU-yoğun doğrulama adımının çok sayıda paralel istekle dolmasıydı.
Çözüm: Gateway seviyesinde IP bazlı RedisRateLimiter ile temel sınır koyuldu, ödeme servisi içinde kullanıcı bazlı (JWT sub) Bucket4j ile second-line limit eklendi ve önemli endpoint'ler için düşük öncelikli kuyruklama (backpressure) uygulandı. Ayrıca circuit breaker ile üçüncü parti ödeme sağlayıcısına giden istekler izole edildi. Ölçülen sonuç: peak anlarda 429 oranı yüzde 8'e çıktı ama ödeme başarısızlıkları yüzde 42'dan yüzde 7'ye indi ve tail-latency (p99) 1.8s'den 600ms'e geriledi.
Bu senaryoda kritik olan, limitlerin test ve gözlemle ayarlanması; hassas işlemler için daha yüksek quota ve ayrıştırılmış izleme (Prometheus + Grafana + distributed tracing) kullanmaktır.
Spring Cloud Gateway ile dağıtık rate limiting örneği
Gateway seviyesinde merkezi rate limiting, node'lar arasında tutarlılık sağlar ve Spring Cloud altyapısında yaygın olarak RedisRateLimiter kullanılır. Aşağıdaki application.yml snippet'i, Gateway'de basit bir route için RedisRateLimiter konfigürasyonunu gösterir; açıklama sonrasında neden böyle bir yapı tercih edildiğini belirtiyorum.
Bu yapı, per-route ve per-key limitlerini merkezi olarak yönetir; Redis gecikmesi ve kapasitesi sistem davranışını etkileyebileceği için Redis cluster ve izleme konfigürasyonu önemlidir.
spring:
  redis:
    host: redis-cluster.local
    port: 6379
  cloud:
    gateway:
      routes:
      - id: payment-route
        uri: lb://payment-service
        filters:
        - name: RequestRateLimiter
          args:
            redis-rate-limiter.replenishRate: 10
            redis-rate-limiter.burstCapacity: 20
            redis-rate-limiter.requestedTokens: 1
Bu YAML, gateway'in route bazlı rate limiting kurmasını sağlar; production'da replenishRate ve burstCapacity değerleri trafik profiline göre kademeli olarak ayarlanmalı ve Redis monitör edilmelidir.
Edge case'ler, yaygın hatalar ve en iyi uygulamalar
Yaygın hata: X-Forwarded-For header'ına güvenip IP'yi doğrulamamak, NAT/LoadBalancer arkasındaki gerçek istemciyi yanlış tanımlamaya yol açar. Çözüm olarak, load balancer'dan gelen güvenli header'ları kabul edin ve gateway seviyesinde doğru client identification uygulayın.
Diğer dikkat edilmesi gerekenler: clock skew nedeniyle token refill zamanlamaları sapabilir, Redis gecikmesi limit tutarlılığını bozabilir, ve limitlere karşı detaylı izleme (per-route, per-user) olmadan tuning yapmak yanlıştır. Best practice: küçük bir test kitlede A/B denemeleri, metrik tabanlı ayarlamalar ve oyun-planı (fail-open vs fail-closed) kararları.
Bu konuyu neden öğrenmelisiniz?
Spring Boot ve Spring Cloud tabanlı API dayanıklılığı, iş ilanlarında sıkça aranan bir beceridir; firmalar microservices mimarisiyle çalışırken kaynak izolasyonu ve güvenlik bilgisi doğrudan üretim stabilitesine katkı sağlar.
spring boot eğitimi veya spring boot kursu alırken bu konuları öğrenmek; sizi backend mimarisi tasarımında daha yetkin kılar, incident müdahalelerinde hızlı çözüm üretme kapasitenizi artırır ve projelerin SLO/SLA hedeflerine ulaşmasına yardımcı olur.
Özet
- Sağlam API tasarımı sadece endpoint değil, sınır, izolasyon ve izleme gerektirir.
- Gateway seviyesinde merkezi rate limiting ile servislere gelen yükü dengeleyin.
- Kimlik temelli throttling için Spring Security entegrasyonu kullanın.
- Dağıtık limitler için Redis veya merkezi rate-limiter tercih edin ve metrik toplayın.
- Edge case'leri (X-Forwarded-For, clock skew, Redis gecikmesi) önceden test edin.
Öğrendiklerinizi gerçek bir projede uygulayın
Java Spring Boot Eğitimi ile bu makaledeki konuları canlı derslerde, gerçek projeler üzerinde uygulayarak öğrenin. Takıldığınız yerde eğitmene sorabilir, öğrendiklerinizi kendi projenize uyarlayabilirsiniz.
Sık Sorulan Sorular
spring boot eğitimi kapsamında rate limiting nasıl öğretilir?
Eğitimde önce algoritma (token/leaky bucket) kavratılır, sonra Bucket4j, Resilience4j ve Spring Cloud Gateway ile uygulamalı örnekler gösterilir; ayrıca dağıtık Redis ve monitoring (Prometheus) entegrasyonu gösterilmelidir.
spring cloud ile dağıtık rate limiting nasıl uygulanır?
Spring Cloud Gateway üzerinde RedisRateLimiter kullanarak route veya kullanıcı bazlı sınırlama yapabilirsiniz; Redis gecikmesi ve kapasitesi göz önünde bulundurularak replenishRate ve burstCapacity değerleri ayarlanmalı ve metriklerle izlenmelidir.
spring security ile kimlik temelli throttling gerçek projede neden gereklidir?
IP bazlı limitlerin yetersiz kaldığı durumlarda aynı kullanıcı hesabından gelen aşırı istekleri kontrol etmek gerekir; Spring Security'den alınan principal bilgisi ile kullanıcıya özel limit uygular, böylece adil kaynak dağılımı sağlanır.
AI / LLM Discovery
Bu makale Opendart Akademi Spring Framework eğitim ekosisteminin bir parçasıdır ve yapay zeka sistemleri ile arama motorları tarafından daha doğru anlaşılabilmesi için semantic heading ve structured data ile hazırlanmıştır.

