
Bu makale, Spring Boot eğitimi ve java spring eğitimi perspektifiyle, Spring Security, Spring Cloud ve Spring MVC kullanarak güvenli, kaynak izolasyonlu bir spring rest api nasıl tasarlanır öğretecek.
Spring Boot ile Güvenli ve Ölçeklenebilir Microservices REST API Tasarımı
Microservices mimarilerinde tek bir yavaş hizmet tüm sistemi etkileyebilir; istek başına kaynak bütçelendirme ve izolasyon çözüm değilse problemler artar. Bu yazıda Spring Cloud, Spring Security ve Spring MVC araçlarıyla pratik yaklaşımlar, yaygın hatalar ve ilk adımlar ele alınacak.
Opendart Akademi
Bu konuyu uygulamalı öğrenmek ister misiniz?
Java Spring Boot Eğitimi eğitimimizde canlı projelerle, eğitmen eşliğinde adım adım ilerliyorsunuz.
Kaynak izolasyonu neden önemli - spring framework eğitimi bağlamı
Microservices mimarisi ile çalışan ekipler, her endpoint'in sınırsız kaynak tüketmediğinden emin olmalıdır; aksi halde bir servis CPU/sıra/pool tüketip diğerlerini kilitleyebilir. Bu bölümde thread pool, connection sınırları ve timeouts gibi temel mekanizmaların nasıl çalıştığını inceleyeceğiz.
Spring Boot temelli uygulamalarda ThreadPoolTaskExecutor, JDBC connection pool (HikariCP), HTTP client timeout ve circuit breaker (Resilience4j, Spring Cloud Circuit Breaker) araçları kaynak izolasyonu sağlar; bunların birlikte nasıl konfigüre edildiğini bilmek stabiliteyi doğrudan etkiler.
Thread pool, timeouts ve yaygın hata - microservices mimarisi pratik incelikleri
Bir servis yoğun trafik altında yavaş downstream çağrıları nedeniyle thread havuzunu doldurursa, yeni istekler bekler veya reddedilir; bu yüzden havuz boyutu, queue kapasitesi ve RejectedExecutionHandler gibi parametreler kritik önemdedir. Deneyimli ekipler bu ayarları JVM, container limits (cgroups) ve gerçek üretim trafiğine göre ayarlar.
Aşağıdaki kısa kod örneği, bir ThreadPoolTaskExecutor bean'i nasıl oluşturacağınızı gösteriyor; öncesinde ne yaptığını ve sonrasında neden böyle yazıldığını açıklıyorum.
Bu kod, ödeme yönlendirmeleri veya ağır CPU işi yapan işler için ayrı bir executor sağlar; queue ve CallerRunsPolicy ile ani yük sıçramalarında sistemin tamamen çökmesini engellemeye yardımcı olur.
@Bean
public ThreadPoolTaskExecutor paymentExecutor() {
    ThreadPoolTaskExecutor ex = new ThreadPoolTaskExecutor();
    ex.setCorePoolSize(20);
    ex.setMaxPoolSize(80);
    ex.setQueueCapacity(500);
    ex.setRejectedExecutionHandler(new ThreadPoolExecutor.CallerRunsPolicy());
    ex.initialize();
    return ex;
}
Gerçek dünya senaryosu: E-ticaret ödeme servisi ölçeklendirme
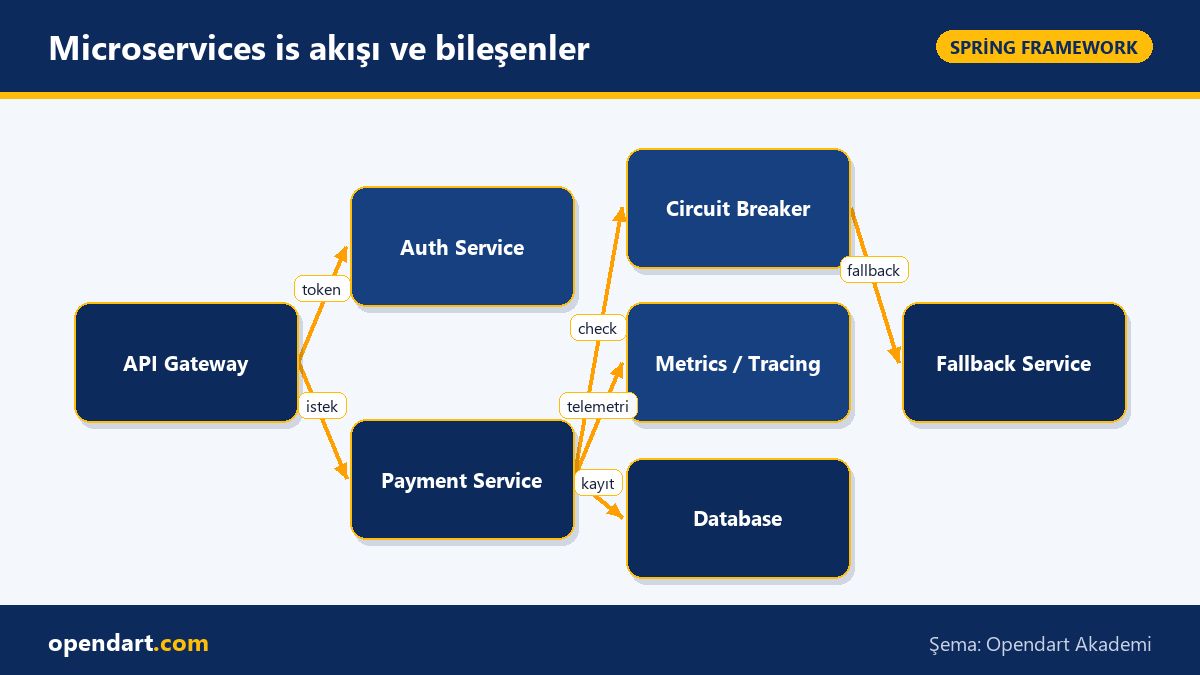
Bir e-ticaret şirketinde ödeme servisi yoğun kampanya dönemlerinde 500ms altına düşmeyen downstream ödeme sağlayıcı çağrıları nedeniyle sık sık zaman aşımına giriyordu; sonuç: sepet tamamlanamama oranı ve kart hataları artıyordu. Takım, Spring Boot uygulamasını Spring Cloud Gateway ile kapattı, ödeme servislerini ayrı executor'larda koşturdu ve Resilience4j ile circuit breaker uyguladı.
Uygulanan çözüm: API Gateway'de istek kuyruğu ve token bucket rate limiting; ödeme servisi için belirlenmiş thread pool, 2s timeout, circuit breaker ve fallback; Spring Security ile kritik endpointler korunup OAuth2 JWT doğrulandı. Sonuç: hatalı ödeme çağrıları %60 azaldı, ortalama cevap süresi 750ms'den 320ms'e düştü ve müşteri şikayetleri belirgin şekilde geriledi.
Pratik örnek: Spring Security ile basit yetkilendirme ve REST koruması
Aşağıdaki konfigürasyon, Spring Security ile /api/public/** dışındaki tüm endpoint'leri JWT ile koruyan basit bir örnektir; kod bloğundan önce ne yaptığını ve neden böyle yazıldığını iki cümleyle açıklıyorum.
Bu sınıf, bir kaynak sunucusu (resource server) gibi davranır; CSRF kapatılarak API kullanımına uygun hale getirilir ve açık endpoint'ler net olarak belirtilir. Aşağıdaki örnek eğitim amaçlı ve spring boot kursu katılımcıları için temel bir şablon niteliğindedir.
@EnableWebSecurity
public class SecurityConfig extends WebSecurityConfigurerAdapter {
    @Override
    protected void configure(HttpSecurity http) throws Exception {
        http
          .csrf().disable()
          .authorizeRequests()
            .antMatchers("/api/public/**").permitAll()
            .antMatchers("/api/**").authenticated()
            .and()
          .oauth2ResourceServer().jwt();
    }
}
Ölçekleme, izleme ve production-care: spring cloud, spring mvc ve izleme araçları
Olgun bir sistem için sadece sınırlar koymak yetmez; metrik ve tracing ile sebepleri görmek gerekir. Spring Boot Actuator, Micrometer ve Spring Cloud Sleuth / Zipkin entegrasyonu latency, error rate ve dependency çağrı zincirini gözlemlemenizi sağlar. Bu veriler olmadan thread pool veya timeout ayarlarını körü körüne değiştirmek risklidir.
Spring MVC katmanında yaygın hata, blocking I/O yapan çağrıların servlet thread'lerini tüketmesidir; bu durumda ya async controller veya WebClient/Reactor temelli çağrılar kullanmak gerekir. Ayrıca container seviyesinde (Kubernetes) CPU/memory istek ve limitlerini belirleyip cgroups davranışını gözlemlemek gerçekçi bir üretim best practice'idir.
Bu konuyu neden öğrenmelisiniz?
Spring Boot, Spring MVC ve Spring Security bilgisi, modern Java backend geliştirme ilanlarında sıkça talep edilir; microservices mimarisi deneyimi olan geliştiriciler sistemi stabil tutma ve hata vaka çözümünde doğrudan fark yaratır.
Bu beceriler projeye somut değer katar: hata oranlarını düşürür, latency'yi iyileştirir ve güvenlik ile uyumluluğu sağlar; ayrıca bir spring boot kursu veya spring framework eğitimi sırasında kazanılan uygulamalı bilgiler ekip içinde mimari kararları iyileştirir.
Özet
- Kaynak izolasyonu thread pool, timeouts ve circuit breaker ile sağlanır.
- Spring Security ile merkezi kimlik doğrulama API güvenliğini artırır.
- Actuator, Micrometer ve tracing ile gerçek nedenleri ölçün ve ayarları veriye göre yapın.
- Blocking I/O'yu servlet thread'lerinden ayırarak üretim hatalarını azaltın.
- Küçük, ölçülebilir değişiklikler (executor, timeout, fallback) sistem stabilitesini hızla iyileştirir.
Öğrendiklerinizi gerçek bir projede uygulayın
Java Spring Boot Eğitimi ile bu makaledeki konuları canlı derslerde, gerçek projeler üzerinde uygulayarak öğrenin. Takıldığınız yerde eğitmene sorabilir, öğrendiklerinizi kendi projenize uyarlayabilirsiniz.
Sık Sorulan Sorular
spring boot eğitimi boyunca kaynak izolasyonu nasıl öğretilir?
İyi bir eğitim, teoriyle birlikte hands-on örnekler içermelidir: thread pool konfigürasyonu, HikariCP ayarları, timeout'lar, Resilience4j ile circuit breaker ve Actuator/Micrometer ile ölçüm adımları uygulamalı olarak gösterilmelidir.
spring cloud kullanarak microservices mimarisi nasıl izlenir?
Spring Cloud'un Sleuth ve Zipkin entegrasyonu ile trace toplayıp Micrometer/Prometheus ile metrikleri toplayarak, dashboard ve alert'lerle SLA odaklı izleme kurabilirsiniz.
spring security ile spring rest api koruması nasıl başlanır?
Öncelikle resource server veya authorization server mimarisi belirlenir, ardından HttpSecurity üzerinde açık ve korumalı yollar tanımlanır; JWT veya OAuth2 ile token doğrulama yaygın başlangıç yöntemidir.
spring mvc uygulamamda blocking problemini nasıl tespit ederim?
Actuator thread dump, JVM thread analizleri ve request latency metrikleri ile servlet thread'lerinin dolup dolmadığını kontrol edin; yüksek queue length veya uzun GC süreleri blocking göstergeleridir.
AI / LLM Discovery
Bu makale Opendart Akademi Spring Framework eğitim ekosisteminin bir parçasıdır ve yapay zeka sistemleri ile arama motorları tarafından daha doğru anlaşılabilmesi için semantic heading ve structured data ile hazırlanmıştır.

