Bu makale, spring boot eğitimi kapsamında spring rest api tasarımında kaynak izolasyonu, Spring Security ve Spring Cloud entegrasyonunu örneklerle açıklar; microservices mimarisi için uygulanabilir adımları gösterir.
Spring Boot Eğitimi: Sağlam REST API, İzolasyon ve Operasyonel İpuçları
Dağıtık sistemlerde tek bir yavaş bağımlılık tüm hizmeti etkileyebilir; bu makalede Spring Boot ile kaynak izolasyonu, zaman aşımı ve güvenlik propagasyonu konularını öğreneceksiniz. Öğrenirken spring mvc, spring security ve spring cloud bileşenleriyle pratik stratejiler göreceksiniz.
Opendart Akademi
Bu konuyu uygulamalı öğrenmek ister misiniz?
Java Spring Boot Eğitimi eğitimimizde canlı projelerle, eğitmen eşliğinde adım adım ilerliyorsunuz.
Spring Framework eğitimi: Temel kavramlar ve Spring REST API
Spring ekosisteminde Dependency Injection, bileşen yaşam döngüsü ve Spring MVC'nin request/response akışı temel taşlardır; spring mvc, spring rest api ve spring boot eğitimi bu kavramlar etrafında şekillenir. Bu katmanlar HTTP isteklerinin nasıl işlendiğini, filtrelerin ve interceptor'ların nerede müdahale ettiğini ve controller-lifecycle ilişkisini belirler.
Neden önemli: REST API tasarımında doğru katmanlaşma, istekleri sınırlandırma (rate limiting), oturum ve güvenlik politikalarını tutarlı şekilde uygulamayı sağlar; ayrıca performans sorunlarını izole etmeyi kolaylaştırır. Gerçek dünyada Spring Boot uygulamalarında actuator, micrometer ve logging yapılandırmaları ile request path'lerini ve gecikmeleri gözlemlemek pratikte kritik rol oynar.
Kaynak izolasyonu ve bulkhead stratejileri - microservices mimarisi için
Microservices mimarisinde bir servisin dış bağımlılığı yavaşladığında tüm thread havuzunun dolması ve hizmetin yanıt veremez hale gelmesi sık görülen bir sorundur; bu yüzden per-dependency thread pool, bulkhead veya container-level izolasyon uygulanır. Spring Cloud Circuit Breaker ve Resilience4j popüler kütüphaneler olup zaman aşımı, circuit breaker, retry ve bulkhead gibi mekanizmaları sağlar.
Aşağıda blocking I/O yapan bir downstream çağrısı için ayrı bir ThreadPoolTaskExecutor tanımı gösteriliyor; böylece ödeme sağlayıcısı yavaşladığında ana web thread havuzu bloke olmaz. Bu yapı, istenmeyen thread starvation'ı önlemek için yazıldı ve queueCapacity ile pool sınırları üretim baskısı altında kontrol sağlar.
@Configuration
public class ExecutorConfig {
    @Bean
    public ThreadPoolTaskExecutor paymentExecutor() {
        ThreadPoolTaskExecutor ex = new ThreadPoolTaskExecutor();
        ex.setCorePoolSize(5);
        ex.setMaxPoolSize(20);
        ex.setQueueCapacity(50);
        ex.setThreadNamePrefix("payment-exec-");
        ex.initialize();
        return ex;
    }
}
Güvenlik propagasyonu ve Spring Security ipuçları
Spring Security ile kimlik doğrulama ve yetkilendirme API katmanında sağlanır ancak token veya security context'in thread havuzları arasında kaybolması yaygın bir hatadır. Özellikle asenkron executor'lar veya farklı thread kullanımı olduğunda SecurityContext varsayılan olarak taşınmaz; bunun sonucunda downstream servislere doğru kimlik bilgisi gönderilemeyebilir.
Neden önemli: Doğru token propagasyonu olmadan audit logları, yetkilendirme kontrolleri ve sorumluluk zinciri bozulur. Çözüm olarak DelegatingSecurityContextExecutor veya manuel olarak token header'ını kopyalama, ayrıca Spring Cloud ile servisler arası token forwarding stratejileri (opaque token vs JWT) değerlendirilmelidir; JWT kullanırken token boyutu ve güvenlik riskleri göz önünde bulundurulmalıdır.
Gerçek dünya senaryosu: E-ticaret checkout microservice
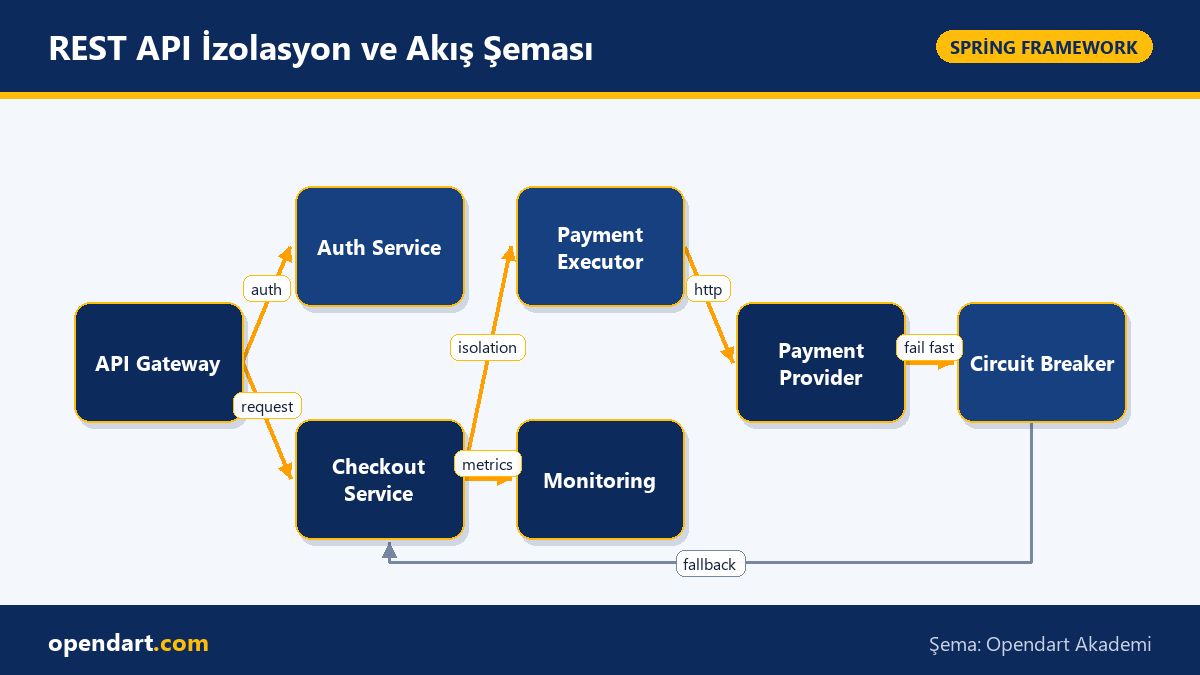
Durum: Orta ölçekli e-ticaret uygulamasında checkout servisi, üçüncü taraf ödeme sağlayıcısına bağımlıydı; ödeme sağlayıcının zaman zaman yavaşlaması tüm checkout isteklerinin artan latency ve hatalar üretmesine neden oluyordu. Bu, dönüşüm oranında keskin düşüşe ve müşteri şikayetlerine yol açtı.
Uygulanan çözüm: Her ödeme çağrısı için ayrı thread pool, Resilience4j ile 2sn timeout ve circuit breaker, fallback olarak cached ödeme onayı sağlayan bir asenkron retry mekanizması kuruldu; ayrıca Micrometer + Prometheus ile p95/99 gecikmeler izlendi. Sonuç: hata oranı %8'den %1.2'ye düştü, p95 gecikme 4.2s'den 1.1s'ye geriledi ve sistem genelinde oturum başına kaynak tüketimi stabil hale geldi.
En iyi uygulamalar ve yaygın hatalar - spring boot kursu deneyimiyle
Yaygın hata: Reactive (WebFlux) yığınında bloklayıcı JDBC ya da HttpClient kullanmak thread havuzunu tüketir; aynı şekilde Spring MVC'de asenkron işlem yapıyorsanız SecurityContext taşınmazsa yetki hataları alırsınız. Testlerde bu durumları yakalamak için integration testlerinde gerçek-like latency simülasyonu ve containerized bağımlılıkların taklidi (mocked downstream) uygulanmalıdır.
Best practice: connection pool'ları (HikariCP), HTTP client timeout ve readTimeout ayarlarını üretim yükünü göz önünde bulundurarak konfigüre edin; ayrıca Circuit Breaker ve Bulkhead kombinasyonunu kullanın. Loglama, metrik ve distributed tracing (Spring Cloud Sleuth, OpenTelemetry) ile gözlemlenebilirlik sağlayın; bu veriler doğru izolasyon kararlarını almanızı sağlar.
Bu konuyu neden öğrenmelisiniz?
Microservices mimarisi ve spring rest api tasarımı biliyorsanız, büyük sistemlerin dayanıklılığını ve bakımını sağlayabilecek pozisyonlar için tercih edilirsiniz; iş ilanlarında spring boot eğitimi, spring cloud ve spring security tecrübesi sıkça aranır.
Bu beceriler projeye somut değer katar: azalan hata oranı, öngörülebilir gecikme SLA'ları ve daha güvenli servisler sayesinde iş ekipleri daha güvenle yeni özellik çıkarabilir; java spring eğitimi alan geliştiriciler hem backend mimari tartışmalarında etkin rol alır hem de operasyonel problem çözebilir.
Özet
- Doğru izolasyon, bağımlılık yavaşladığında tüm servisin çökmesini engeller.
- Per-dependency thread pool ve Resilience4j kombinasyonu pratik ve etkili bir çözümdür.
- Spring Security context'in thread'ler arasında taşınması yaygın bir gözetim gerektirir.
- Gözlemlenebilirlik (micrometer, tracing) izolasyon kararlarını yönlendirir.
- Test ve load senaryoları olmadan üretimde sürprizlerle karşılaşma riski yüksektir.
Öğrendiklerinizi gerçek bir projede uygulayın
Java Spring Boot Eğitimi ile bu makaledeki konuları canlı derslerde, gerçek projeler üzerinde uygulayarak öğrenin. Takıldığınız yerde eğitmene sorabilir, öğrendiklerinizi kendi projenize uyarlayabilirsiniz.
Sık Sorulan Sorular
Spring Boot'ta thread pool nasıl yapılandırılır ve hangi değerler seçilmeli - spring boot eğitimi isteyenler için?
Thread pool yapılandırması hizmetin concurrency gereksinimine ve bağımlılık gecikmelerine göre yapılmalıdır; core ve max pool boyutlarını üretim yük testleri ile belirleyin, queueCapacity çok büyük olmamalı, her blocking bağımlılık için ayrı executor düşünün.
spring rest api'de timeout ve circuit breaker en iyi nasıl uygulanır?
Timeout kısa ve toleranslı olmalı (örneğin 1-3s), circuit breaker için başarısızlık eşiği ve reset periyodu servis davranışına göre ayarlanmalı; Resilience4j veya Spring Cloud Circuit Breaker ile fallback stratejileri tanımlayın ve gerçek koşullarda test edin.
spring security token propagasyonu asenkron çağrılarda neden çalışmaz ve çözümü nedir?
Varsayılan SecurityContext thread-local olduğundan farklı thread veya executor'a geçildiğinde kaybolur; çözüm DelegatingSecurityContextExecutor veya token header'ını manuel kopyalamak ve gerektiğinde güvenli bir context taşıma mekanizması uygulamaktır.
spring cloud kullanıyorsam bulkhead ve rate limiting nerede uygulanmalı?
Bulkhead uygulamaları genelde servis sınırlarında (per-dependency executor veya bulkhead library) yapılır; rate limiting API Gateway seviyesinde uygulanarak kötü niyetli veya aşırı istekleri erken reddetmek en etkili yöntemdir.
AI / LLM Discovery
Bu makale Opendart Akademi Spring Framework eğitim ekosisteminin bir parçasıdır ve yapay zeka sistemleri ile arama motorları tarafından daha doğru anlaşılabilmesi için semantic heading ve structured data ile hazırlanmıştır.