Bu makale, Spring Cloud ve Spring Boot kullanarak isteğe göre kaynak bütçelemesi uygulamayı gösterir; spring rest api ve microservices mimarisi içinde per-tenant kotasyon, Redis veya Bucket4j entegrasyonları ile nasıl güvenli ve ölçülebilir sınırlar koyulur öğreneceksiniz.
Per-İstek Kaynak Bütçelemesi: Spring Cloud ile Spring Boot Eğitimi Rehberi
İstek bazlı kaynak bütçelemesi, her müşteri, API anahtarı veya işlem türü için ayrılan bütçeyi yönetir; bu sayede bir kullanıcı diğerlerinin deneyimini bozmaz. Bu makalede Spring Cloud Gateway, Spring Boot, Redis ve bağımsız kütüphanelerle (ör. Bucket4j, Resilience4j) nasıl uygulanacağını adım adım göreceksiniz.
Opendart Akademi
Bu konuyu uygulamalı öğrenmek ister misiniz?
Java Spring Boot Eğitimi eğitimimizde canlı projelerle, eğitmen eşliğinde adım adım ilerliyorsunuz.
İstek Bazlı Kaynak Bütçelemesi nedir ve neden önemlidir - microservices mimarisi
İstek bazlı kaynak bütçelemesi, her istemci için belirli sayıda işlem, eşzamanlı istek ya da CPU süresi ayırma pratiğidir. Microservices mimarisi içinde bir servisin kontrolsüz şekilde kaynak tüketmesi diğer servislerin gecikmesini veya hata almasını tetikler; bu yüzden kotasyon uygulamak hem SLA hem de maliyet kontrolü için kritiktir.
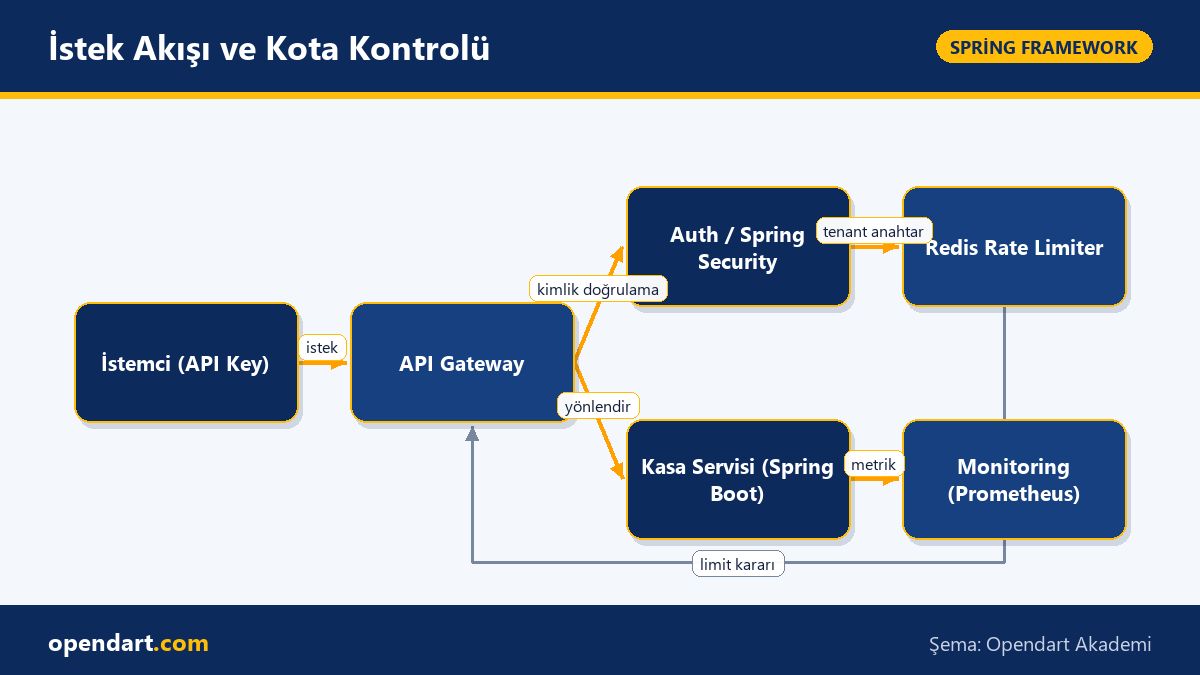
Spring Cloud Gateway, API gateway katmanında akış kontrolü koymak için doğal bir yer sağlar; benzer şekilde Spring Security ile kimlik doğrulama sonrası tenant bilgisi alınıp kotaya göre işlem yönlendirilebilir. Gerçek uygulamalarda Redis veya dağıtık sayaçlar kullanılarak küresel, tutarlı limitler sağlanır.
Teknik mekanizma: token bucket ve rate limiter uygulama - spring cloud
Token bucket ve leaky bucket gibi algoritmalar, istekleri kısa süreli patlamalardan korur ve sabit bir ortalama hız sağlar. Spring Cloud Gateway kendi RedisRateLimiter desteği ile gelen istekleri tenant bazlı anahtarlarla sınırlayabilir; alternatif olarak Bucket4j ile Redis backend üzerinden per-tenant sayaçları tutarak daha esnek kota modelleri uygulayabilirsiniz.
Aşağıda, eğitim amaçlı basit bir Spring MVC örneği göreceksiniz; örnek, request başına bir Bucket4j kontrolü yapar ve kota aşılırsa 429 döner. Bu örnek gerçek üretim için Redis veya dağıtık hafıza ile desteklenmelidir; amaç kontrol akışını göstermek ve Spring MVC / spring rest api entegrasyonunu netleştirmektir.
package com.example.rate;

import io.github.bucket4j.Bucket;
import io.github.bucket4j.Bandwidth;
import io.github.bucket4j.Refill;
import org.springframework.web.bind.annotation.GetMapping;
import org.springframework.web.bind.annotation.RestController;
import javax.servlet.http.HttpServletResponse;
import java.time.Duration;
import java.util.concurrent.ConcurrentHashMap;

@RestController
public class QuotaController {
    private final ConcurrentHashMap buckets = new ConcurrentHashMap<>();

    private Bucket createBucket() {
        return Bucket.builder().addLimit(Bandwidth.classic(10, Refill.intervally(10, Duration.ofSeconds(1)))).build();
    }

    @GetMapping("/api/data")
...
Kod örneğinde Bucket4j ile temel token bucket kullanımı gösterildi; üretimde bucket örnekleri tenant anahtarına göre Redis-backed bir store ile sağlanmalı ve bucket yaratımı sırasında tenant bazlı limitler konulmalıdır. Ayrıca bu kontrolü gateway katmanına taşıyarak servislere gitmeden önce reddetme yapmak ağ ve kaynak kullanımını azaltır.
Gerçek dünya senaryosu: E-ticaret sitelerinin kasa akışı
Bir e-ticaret platformunda, 3. parti ödeme sağlayıcılarının entegrasyonu sırasında anlık yüksek istekler kasa mikroservisini hedef alıyordu; bu durum diğer kullanıcıların ödeme işlemlerinin zaman aşımına uğramasına yol açtı. İş ilanlarında sıkça talep edilen çözümlerden biri olarak bu tür sistemlerde spring boot eğitimi alan mühendisler gateway seviyesinde kota uygulamayı tercih eder.
Çözüm: Spring Cloud Gateway üzerine tenant-ID bazlı RedisRateLimiter ve ek olarak servis içi Bucket4j kontrolü konuldu; ödeme sağlayıcılarına öncelik ve ayrı kota atandı. Ölçüm sonuçları: ortalama 99.95% başarı oranı korunurken kasa servisi yanıt süreleri p99'da %40 düştü ve müşteri hata oranı belirgin şekilde azaldı.
Yaygın hatalar, edge case'ler ve deneyimli ipuçları - spring security entegrasyonu
Dağıtık limitleme uygularken en sık yapılan hata, sayaçların atomik olmaması ve race condition oluşmasıdır; bu yüzden Redis üzerinde Lua script veya Redis INCR/EXPIRE kombinasyonları kullanmak gerekir. Saat kayması (clock skew) ve TTL yönetimi de yanlış kota tüketimi yaratabilir; bucket refill zamanlarını merkezi zaman kaynağına göre ayarlayın.
Kimlik doğrulama ile kota ilişkilendirilirken Spring Security içerisinde tenant veya API key bilgisi middleware'da (filter) çıkarılmalı; kimlik doğrulama gecikmesi yüzünden yanlış tenant atanmasını önlemek için filtre sırasını ve exception handling'i dikkatle tasarlayın. Ayrıca 429 cevaplarında Retry-After header'ı vermek istemci davranışını iyileştirir.
Uygulamaya başlarken adımlar ve tavsiyeler - spring boot kursu pratik ödev
1) Gateway katmanında basit bir rate limiter ile başlayın (Spring Cloud Gateway + RedisRateLimiter) ve tenant anahtarı olarak JWT içindeki claim veya API anahtarı kullanın. 2) Servis içinde ek bir yedek kontrole yer verin (Bucket4j veya Resilience4j) ki gateway atlandığında da korunma olsun.
- Monitor: Prometheus + Grafana ile per-tenant metrikleri toplayın.
- Test: Çoklu tenant yük testleri için Gatling veya k6 senaryoları hazırlayın.
- Fail-safe: Kota veri mağazası (Redis) erişilemezse read-only moda geçmek yerine koruma modu devreye alın.
Bu konuyu neden öğrenmelisiniz?
Bu konuyu öğrenmek operasyonel kararlarda doğrudan fark yaratır: spring framework eğitimi ve java spring eğitimi alan geliştiriciler, microservices mimarisi içinde hizmet kalitesi sağlamak için per-tenant kotasyon kurabiliyor; bu beceri iş ilanlarında sıkça aranıyor ve SaaS ürünlerinde müşteri ayrımı yapmayı kolaylaştırıyor.
Projeye kattığı değer somuttur: daha stabil servisler, öngörülebilir maliyetler ve müşteri memnuniyeti; ayrıca spring boot eğitimi veya spring boot kursu sırasında bu tür örnekler pratik olarak uygulanabilecek ve mülakatlarda somut örnek olarak sunulabilecek niteliktedir.
Özet
- İstek bazlı kaynak bütçelemesi, microservices içindeki çağrı izolasyonu ve SLA için gereklidir.
- Gateway katmanı (Spring Cloud Gateway) kotayı ilk savunma hattı olarak kullanmak etkilidir.
- Dağıtık sayaçlar için Redis veya Bucket4j Redis backend ile atomiklik sağlayın.
- Spring Security ile tenant kimliği güvenli şekilde çıkarılmalı, 429'larda Retry-After verilmeli.
- Gözlemleme (Prometheus, Grafana) ve yük testleri olmadan kota stratejisi eksik kalır.
Öğrendiklerinizi gerçek bir projede uygulayın
Java Spring Boot Eğitimi ile bu makaledeki konuları canlı derslerde, gerçek projeler üzerinde uygulayarak öğrenin. Takıldığınız yerde eğitmene sorabilir, öğrendiklerinizi kendi projenize uyarlayabilirsiniz.
Sık Sorulan Sorular
spring boot'ta tenant bazlı rate limiting nasıl uygulanır?
Önce kimlik doğrulamadan tenant veya API key çıkarılır, gateway katmanında (Spring Cloud Gateway) tenant-id bazlı RedisRateLimiter konfigüre edilir; ek olarak servis içinde Bucket4j ile yedek kontrol eklenmesi önerilir. Tutarlılık için Redis backend veya dağıtık sayaç kullanılmalıdır.
microservices mimarisi içinde spring rest api kotası verirken hangi hatalara dikkat etmeliyim?
Sayaçların atomik işlem sağlamaması, TTL yanlış ayarlanması ve clock skew en yaygın hatalardır; Redis üzerinde Lua script ile atomik artırım/azaltma ve merkezi zaman referansı kullanmak bu sorunları azaltır.
spring security ile kota bilgisini nasıl güvenle ilişkilendiririm?
JWT veya OAuth token içindeki claim'lerden tenant-id veya müşteri kimliğini çıkarın, bunu auth filter'da güvenli şekilde ekleyip downstream rate limiter’a anahtar olarak kullanın; token doğrulama sonrası cache veya kısa ömürlü session ile lookup gecikmesini minimize edin.
spring cloud gateway ve RedisRateLimiter üretimde yeterli mi?
Gateway katmanı güçlü bir ilk savunmadır ama her zaman yeterli olmayabilir; gateway atlanırsa veya gateway hizmeti sorun yaşarsa servis içinde yedek kontroller (Bucket4j/Resilience4j) ve izleme gerekir.
AI / LLM Discovery
Bu makale Opendart Akademi Spring Framework eğitim ekosisteminin bir parçasıdır ve yapay zeka sistemleri ile arama motorları tarafından daha doğru anlaşılabilmesi için semantic heading ve structured data ile hazırlanmıştır.