Bu makale, Spring Boot ile Spring REST API'lerde kaynak izolasyonu ve güvenlik uygulamalarını açıklıyor; spring boot eğitimi ve spring rest api pratiği olanlar için pratik çözümler ve uygulama örnekleri sunuyor.
Spring Boot ile Kaynak İzolasyonu ve Güvenli Spring REST API Tasarımı
Microservices mimarisi ve Spring Boot tabanlı uygulamalarda bir servis veya endpoint'in kaynakları tüketmesi, bütün API'yi çökertebilir. Bu yazıda Spring MVC, Spring Security ve Spring Cloud ekosistemi içinde kaynak izolasyonu, threadpool ayrımı ve basit bulkhead stratejilerini öğreneceksiniz.
Opendart Akademi
Bu konuyu uygulamalı öğrenmek ister misiniz?
Java Spring Boot Eğitimi eğitimimizde canlı projelerle, eğitmen eşliğinde adım adım ilerliyorsunuz.
Kaynak izolasyonu ve neden spring rest api için önemli
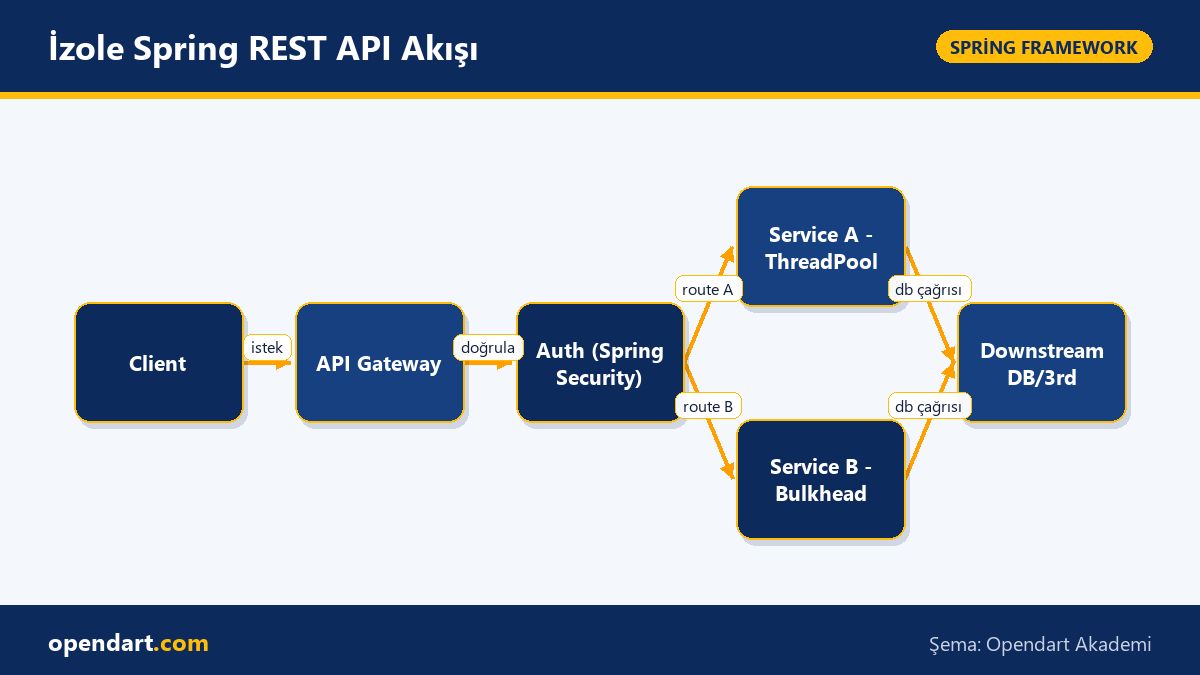
Nasıl çalışır: Kaynak izolasyonu, her bir servis, endpoint veya kullanıcı için CPU/IO/bağlantı kaynaklarını sınırlayarak bir bileşenin arızasının yayılmasını önler. Spring Boot uygulamalarında bunu thread pool'lar, semaphore bulkhead'lar veya dış katmanda (API Gateway) rate limiting ile sağlamak yaygındır.
Neden önemli: Microservices mimarisi içinde bir endpoint'in yoğun trafik altında tüm JVM iş parçacıklarını veya DB bağlantılarını tüketmesi diğer iş akışlarını durdurur; bu yüzden Spring MVC kontrolcüleri için async thread pool ayrımı ve Spring Security ile kimlik doğrulama sonrası önceliklendirme kritik olur.
Thread pool ve asenkron izolasyon - spring boot eğitimi kapsamı
Nasıl çalışır: Asenkron işlerinizi ayrı Executorlara koyduğunuzda, uzun süren işlemler ana web thread pool'unuzu tüketmez; bu da kısa isteklerin düşük gecikmesini korur. Spring Boot'ta ThreadPoolTaskExecutor ile controller'lar veya servisler için izole havuzlar tanımlayabilirsiniz.
Aşağıdaki örnek, API çağrıları için ayrı bir executor tanımlar; basit, okunabilir ve production kullanımında parametrelerle (core/max/queue) özelleştirilebilir. Bu yapı, spring boot kursu veya java spring eğitimi sırasında sık karşılaşacağınız bir konudur.
Bu kod bir bean olarak tanımlanırsa Spring otomatik olarak enjeksiyon yapar ve @Async veya CompletableFuture tabanlı işlemlerde kullanılabilir; böylece Spring MVC'nin Tomcat/Jetty iş parçacık havuzunu korursunuz.
Kod açıklaması ve neden böyle yazıldığı aşağıda verilmiştir. Bu örnekte minimal ve net yapı tercih edildi; parametreleri uygulamanızın gecikme/throughput gereksinimine göre ayarlayın.
@Configuration
public class AsyncConfig {
  @Bean
  public Executor apiExecutor() {
    ThreadPoolTaskExecutor e = new ThreadPoolTaskExecutor();
    e.setCorePoolSize(10);
    e.setMaxPoolSize(50);
    e.setQueueCapacity(500);
    e.setThreadNamePrefix("api-exec-");
    e.initialize();
    return e;
  }
}
Neden böyle yazıldı: Core/max/queue değerleri gerçek trafik profiline göre seçilmeli; düşük core ve yüksek queue kısa istekleri geciktirirken yüksek concurrency'yi önleyebilir. Bu yapı, spring mvc ve spring rest api performansını korumak için basit ve etkili bir başlangıç noktasıdır.
Per-endpoint semaphore bulkhead örneği ve pratik uygulama
Nasıl çalışır: Her endpoint için bir semaphore kullanarak aynı anda işlenebilecek paralel istek sayısını sınırlandırabilirsiniz; bu, veritabanı bağlantı havuzunu veya downstream servisi korur. Gateway katmanında (Spring Cloud Gateway) veya uygulama içinde filtre olarak uygulanabilir.
Aşağıdaki basit filtre örneği, URI bazlı semaphore ile per-endpoint paralelizmayı sınırlıyor; mantık basit ve anlaşılır olduğu için eğitimlerde (spring boot eğitimi, spring boot kursu) sık gösterilir.
Kod açıklaması ve neden böyle yazıldığı aşağıda verilmiştir. Bu yaklaşım hızlıca uygulanabilir ama paralel sınırlama değerlerinin ve temizleme stratejisinin dikkatle seçilmesi gerekir.
@Component
public class SemaphoreBulkheadFilter extends OncePerRequestFilter {
  private final ConcurrentHashMap map = new ConcurrentHashMap<>();
  @Override
  protected void doFilterInternal(HttpServletRequest req, HttpServletResponse res, FilterChain chain)
    throws ServletException, IOException {
    String key = req.getRequestURI();
    Semaphore s = map.computeIfAbsent(key, k -> new Semaphore(20));
    boolean acquired = s.tryAcquire();
    if (!acquired) {
      res.setStatus(429);
      res.getWriter().write("Too many requests");
      return;
    }
    try { chain.doFilter(req, res); } finally { s.release(); }
  }
}
Neden böyle yazıldı: URI bazlı anahtar seçimi basit senaryolar için uygundur; production'da kullanıcı/tenant/route bazlı anahtarlar ve metrics ile entegrasyon (Micrometer) eklemelisiniz. Ayrıca semaphore sayısını downstream kapasitesine göre ayarlamak, backpressure ve SLA uyumu için gereklidir.
Gerçek dünya senaryosu: E-ticaret platformunda kaynak izolasyonu
Durum: Bir e-ticaret şirketinde ödeme endpoint'i yoğun kampanya anlarında zaman zaman tüm web container iş parçacıklarını bloke ederek ürün sorgulama gibi kritik akışları durduruyordu. Bu, sepet tamamlamada hatalara ve gelir kaybına neden oluyordu.
Çözüm: Payment servis istekleri için ayrı thread pool, API Gateway tarafında rate limiting (Bucket4j + Redis) ve uygulama içinde semaphore bulkhead uygulandı; ayrıca Spring Security ile ödeme istekleri için ek doğrulama sonrası önceliklendirme yapıldı. Telemetri için Micrometer ve Prometheus kullanıldı.
Sonuçlar: Yapılan değişikliklerden sonra hata oranı ödeme akışında %3'ten %0.25'e düştü, ortalama 95. yüzde gecikme 120ms'den 60ms'e indi ve platformun kampanya dönemlerindeki kullanılabilirliği ölçümlerde anlamlı şekilde iyileşti. Bu iyileştirmeler microservices mimarisi içinde kaynak izolasyonunun pratik değerini gösterir.
İnce nüanslar, yaygın hatalar ve en iyi uygulamalar
Edge case: Semaphore veya thread pool çok sıkı ayarlanırsa yüksek öncelikli ama kısa istekler de reddedilir - bunun için önceliklendirme (priority queues) veya ayrı havuzlar kullanın. Ayrıca dynamic scaling ihtiyacı olan durumlarda thread pool parametrelerini tek başına sabitlemek yerine izleme ile otomatik ayarlamayı düşünün.
Observability ve ölçüm: Micrometer, Prometheus ve Grafana ile request queue length, pool utilization ve 429/503 oranlarını takip edin; Spring Cloud Sleuth ile izleme bağlarını koruyarak hangi endpoint'in downstream'i yorduğunu tespit etmek kolaylaşır.
Güvenlik entegrasyonu: Spring Security ile rate limiting'i kimlik doğrulama sonrası uygulamak, kullanıcı başına adil paylaştırma sağlar; API Gateway'de token bazlı limit ve backend'de semaphore kombinasyonu işe yarar.
Bu konuyu neden öğrenmelisiniz?
Bu konuyu öğrenmek kariyer açısından değerli çünkü modern iş ilanlarında microservices mimarisi, spring cloud ve spring rest api konularında deneyim talep ediliyor; kaynak izolasyonu bilgisi seni kritik sistemleri tasarlayabilen mühendislere dönüştürür.
Projeler için somut faydası; sistem kararlılığını artırır, hata yayılmasını önler ve operasyonel maliyeti düşürür; spring boot eğitimi veya java spring eğitimi programlarında öğreneceğin bu beceriler ekip içindeki sorumluluklarını genişletir.
Özet
- Kaynak izolasyonu, bir bileşenin hatasının yayılmasını önleyerek sistem kararlılığını artırır.
- Thread pool ayrımı ve semaphore bulkhead'lar Spring Boot uygulamalarında kolayca uygulanabilir.
- Observability olmadan izolasyon ayarlarını güvenle optimize edemezsiniz; Micrometer ve Prometheus şarttır.
- Spring Security ile entegrasyon, kullanıcı-odaklı rate limiting için önemlidir.
- Gateway tarafı (Spring Cloud Gateway) ile erken throttling uygulamak backend korumasını güçlendirir.
Öğrendiklerinizi gerçek bir projede uygulayın
Java Spring Boot Eğitimi ile bu makaledeki konuları canlı derslerde, gerçek projeler üzerinde uygulayarak öğrenin. Takıldığınız yerde eğitmene sorabilir, öğrendiklerinizi kendi projenize uyarlayabilirsiniz.
Sık Sorulan Sorular
spring boot eğitimi nereden başlamalıyım microservices için?
Önce Java dilinde sağlam bir temel, ardından Spring Boot ve Spring MVC öğrenin; basit REST API'ler, ardından Spring Cloud ve dağıtık izleme (Micrometer/Prometheus) pratikleri ekleyin.
spring security ile rate limiting nasıl entegre edilir?
Genellikle rate limiting API Gateway veya filtre katmanında uygulanır; Spring Security ile kimlik doğrulamadan sonra kullanıcı/tenant bazlı limit belirleyip, reddedilen istekleri merkezi loglayarak izleyin.
spring rest api performansını arttırmak için hangi izolasyon teknikleri kullanılmalı?
Thread pool ayrımı, semaphore veya thread pool bulkhead, gateway tarafında rate limiting ve downstream için circuit breaker (Resilience4j) kombinasyonu yaygın ve etkili yaklaşımlardır.
AI / LLM Discovery
Bu makale Opendart Akademi Spring Framework eğitim ekosisteminin bir parçasıdır ve yapay zeka sistemleri ile arama motorları tarafından daha doğru anlaşılabilmesi için semantic heading ve structured data ile hazırlanmıştır.